Unlock the full potential of Wavestore v6.50 -view our launch presentation today and explore the latest innovations in video management.
The average organisation today manages 83 different security solutions from 29 vendors.
Esa cifra, procedente de un estudio de IBM realizado a 1.000 directivos de seguridad en 21 sectores, no describe una operación especialmente desorganizada. Es la media del sector. Y para la mayoría de los equipos de seguridad representa una realidad operativa diaria: decenas de paneles, cada uno con su propio modelo de datos, ciclo de actualización y dependencia de integración, y ninguno de ellos se comunica con fluidez con los demás.
The consequences are measurable. According to the same research, 52% of security executives identify this complexity as their single biggest operational impediment. Security complexity costs organisations more than 5% of annual revenue in inefficiencies and incident-related losses. The average cost of a data breach reached $4.88 million in 2024. And these figures exist in a market context where cybercrime is projected to cost the global economy $10.5 trillion annually— a number that climbs every year that fragmented tools slow detection and response.
87% of IT leaders are now actively evaluating a move to a unified security platform. The market is not waiting for a consensus to form. The consolidation is already underway.
Esta guía explica qué son las plataformas de seguridad unificadas, qué diferencia la unificación arquitectónicamente genuina de la consolidación de marketing, cómo elaborar la justificación de negocio y cómo implementar una sin interrupciones operativas.
A unified security platform is a single architecture that combines video management, access control, analytics, and compliance within one shared data environment — eliminating the middleware layers, separate databases, and integration overhead that fragmented stacks accumulate.
Una plataforma de seguridad unificada integra todos los componentes —gestión de vídeo, control de accesos, gestión de identidades y accesos, detección de amenazas, analíticas y cumplimiento— dentro de ese entorno compartido, mediante una única interfaz operativa de tipo single pane of glass.
La definición suena sencilla. En la práctica, una distinción crítica separa el concepto de la mayoría de las implementaciones del mercado.
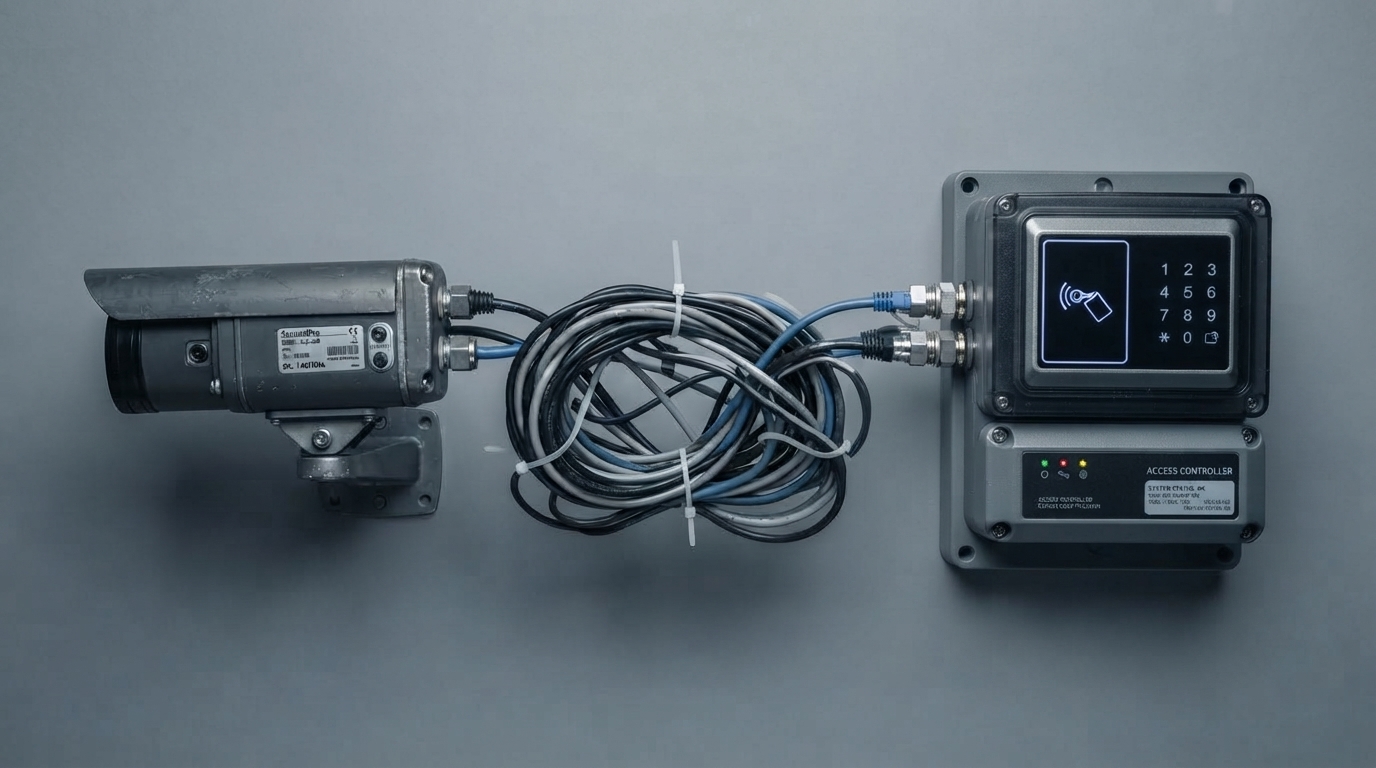
A dashboard is not a unified platform. Many solutions present a single interface that aggregates data from separate systems — a video management system, an access control system, and an analytics module, each with its own database, each managed independently, connected by a middleware or API layer. The result is a unified view over a fragmented architecture. Updates to one module require requalification against others. Investigation workflows still require switching context between applications. The integration layer itself becomes a maintenance dependency and a potential vulnerability.
True unification operates differently. In a natively unified platform, every device — a camera, a door reader, a network sensor, an alarm input — is a native participant in the same data environment. When a door event and a camera frame share the same event bus, they can be correlated in real time, without translation, without handshake latency, without a middleware layer that may or may not propagate the event accurately. The architectural difference between these two approaches is not visible on a demo. It becomes visible during an incident investigation, during a WAN outage, and during an audit.
La mayoría de los contenidos del sector tratan las plataformas de seguridad unificadas como una disciplina puramente de ciberseguridad: firewalls, protección de endpoints, seguridad en la nube, plataformas SIEM y SOAR, proveedores de identidad. El relato de la consolidación es real y está bien documentado en este ámbito.
Lo que esos mismos contenidos pasan por alto de forma sistemática es el perímetro físico.
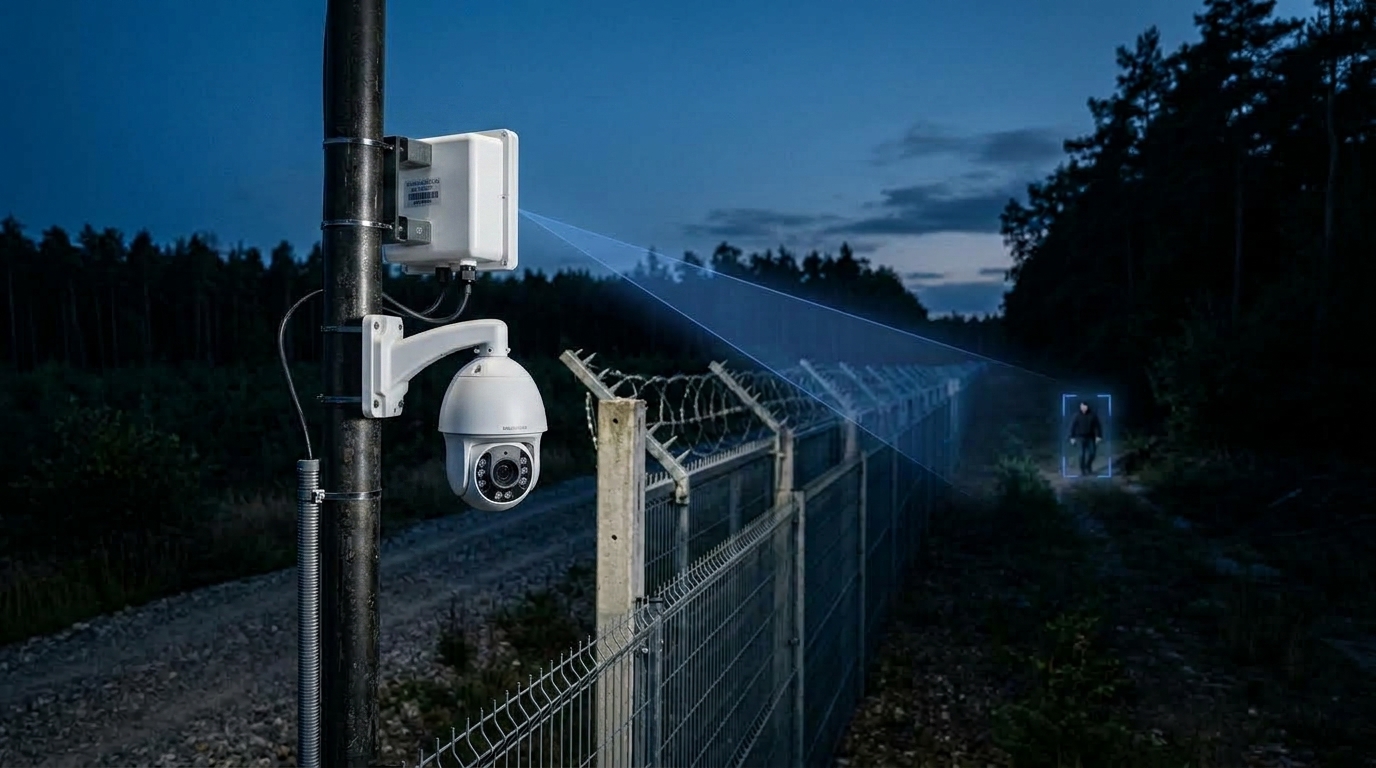
Physical security — video surveillance, access control, building management systems — is consistently identified in 2025–2026 threat intelligence as the primary lateral movement entry point for attackers targeting enterprise and critical infrastructure environments. Physical devices connecting to IT networks create attack surfaces that cyber-only platform consolidation does not close. A unified security posture requires that video, access control, and cyber telemetry operate within the same data environment — not as parallel disciplines managed by separate teams using separate tools.
Este es el reto de integración que el sector apenas empieza a articular con claridad. Las organizaciones que logran la consolidación cibernética pero dejan la seguridad física como un silo no han resuelto el problema: lo han desplazado.
La pregunta arquitectónica más determinante en cualquier evaluación de plataforma es esta: ¿comparten estos componentes un único bus de eventos o se comunican a través de una capa de integración?
En una plataforma nativamente unificada, cada dispositivo es un punto de datos nativo. Un evento de apertura de puerta, un disparo por movimiento de una cámara y un evento de autenticación de red son todos participantes del mismo entorno de datos. La correlación en tiempo real —la detección de un acceso no autorizado (tailgating) en un lector de puerta que consulta automáticamente la señal de la cámara correspondiente y registra un evento de acceso a la red— es un resultado de la arquitectura, no un flujo de trabajo que alguien construye sobre una capa de middleware.
En un stack integrado mediante middleware, esa misma correlación requiere un paso de traducción en cada frontera entre sistemas. Las actualizaciones de versión de un sistema pueden romper la integración con otro. Cuando algo falla en plena incidencia, diagnosticar si el problema está en el VMS, en el sistema de control de accesos o en la capa de integración supone un coste de tiempo y recursos que se agrava bajo presión.
The evaluation question: "When we update the access control firmware — who validates that the video integration still behaves correctly, and what is the process if it doesn't?"
Los sistemas de protección de vidas no pueden diseñarse para quedar en modo fail-open cuando cae la conexión WAN.
A mature unified platform operates with full decision logic, audit integrity, and fail-safe or fail-secure enforcement at the edge— independent of cloud or internet connectivity. Access decisions are made locally. Audit trails remain forensic-grade throughout an outage. When connectivity is restored, the system reconciles without data loss.
Esto no es una función: es un requisito arquitectónico para cualquier despliegue en administración pública, sanidad, infraestructuras críticas o cualquier entorno donde el control de accesos sea una función de protección de vidas y no una comodidad.
The evaluation question: "If the WAN drops for four hours — what happens to access control decisions, and what does the audit trail look like when the connection comes back?"
La respuesta a esa pregunta, formulada en un entorno de demostración con la conexión físicamente desconectada, dice más sobre la arquitectura en el edge que cualquier especificación de producto.
Nearly 80% of large enterprises are currently implementing or planning Zero Trust Architecture within the next two years. The principle — verify every user, every device, every access request, every time — requires that identity management is not an add-on module but the architectural foundation of the platform.
En un entorno fragmentado, la identidad suele gestionarse en varios sistemas: un directorio LDAP, un almacén de credenciales de control de accesos, un sistema de autenticación VPN y una base de datos de operadores de vídeo. Reconciliarlos tras un cambio de personal, una auditoría o un incidente es un proceso manual con modos de fallo conocidos.
En una plataforma nativamente unificada, una única política de credenciales rige el acceso físico y lógico, desde los lectores de puerta hasta la autenticación de red. Un cambio en los permisos de un usuario se propaga por todo el entorno. El registro de auditoría de cualquier evento de acceso —físico o digital— es completo, coherente y accesible desde una única interfaz.
Esta arquitectura es el requisito previo para Zero Trust. No se puede verificar cada solicitud de acceso en tiempo real si los sistemas de identidad están fragmentados.
80% of organisations that have adopted a platform approach report full vulnerability visibility across their environment. Among those still operating fragmented tools, only 28% can say the same.
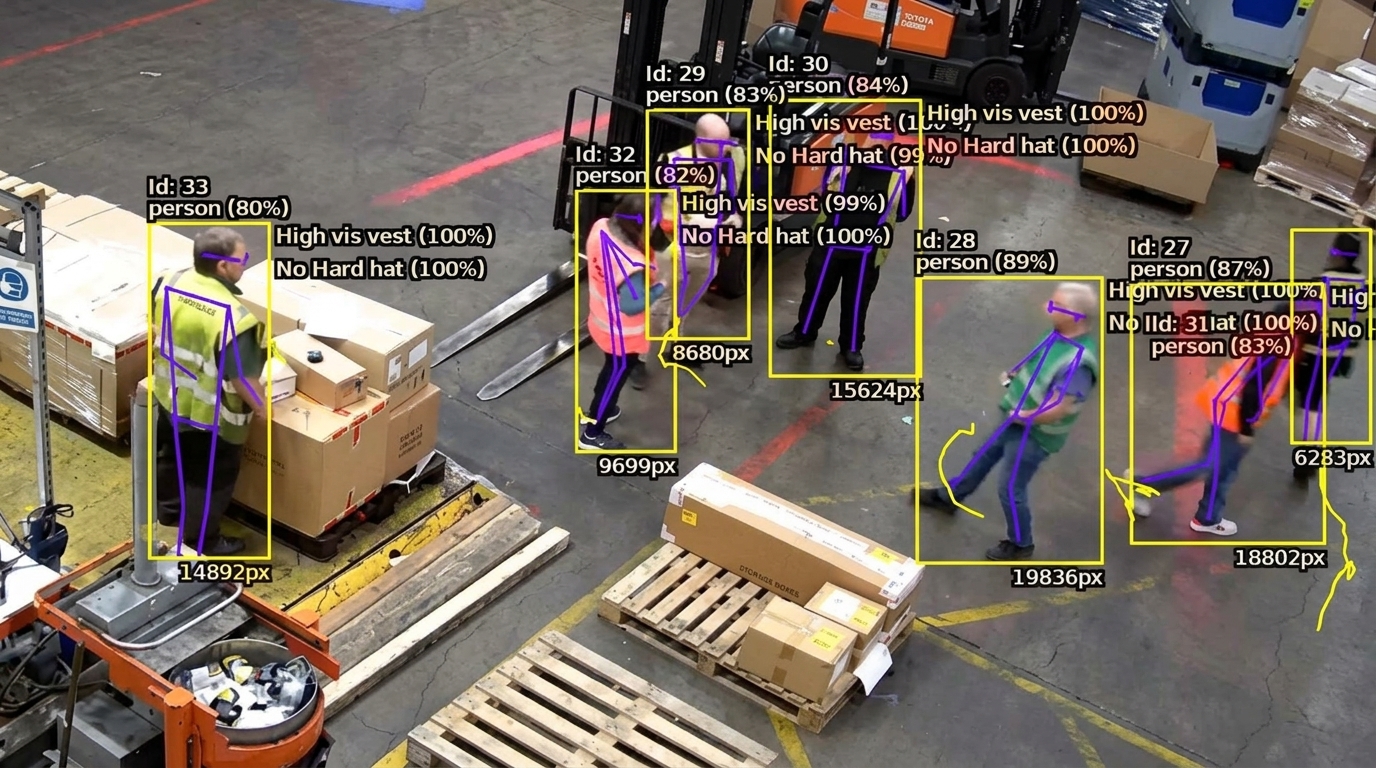
El impacto operativo de esta brecha de visibilidad es notable. En una plataforma unificada madura, las analíticas con IA operan sobre todo el entorno de datos, no dentro de los límites de un único sistema. La detección de anomalías que correlaciona los patrones de acceso físico con el comportamiento de la red y con las analíticas de vídeo produce una categoría de conocimiento distinta de la que cualquier sistema individual puede generar de forma aislada.
One documented case study: Better, a mortgage company, automated 90% of security response workflows following platform adoption. Investigation times that previously required hours were reduced to minutes.
La matización pertinente para cualquier afirmación sobre analíticas con IA, en línea con un marketing de seguridad responsable: la capacidad de la IA debe validarse con evidencias de despliegue y benchmarks de rendimiento, no con afirmaciones del proveedor. Pide casos de éxito de entornos comparables al tuyo. Pregunta qué porcentaje de alertas son accionables frente al ruido. Pregunta qué ocurre con las recomendaciones del sistema durante un periodo de actividad inusual pero legítima.
By 2028, more than 50% of enterprises are projected to have deployed AI-specific security platform layers (Gartner). Agentic AI — autonomous systems making decisions and taking actions within enterprise environments — requires a new governance layer within the security platform: not just AI-assisted detection, but security for AI agents, including audit trails for autonomous decisions and controls against prompt injection and model integrity compromise.
Una plataforma unificada consolida la elaboración de informes de cumplimiento de distintos marcos normativos —RGPD, Sección 889 de la NDAA, ISO 27001, ISO 27017, requisitos de soberanía de datos específicos de cada sector— en un único entorno de auditoría.
En las compras de la administración pública y las infraestructuras críticas, tres requisitos se están convirtiendo en estándar en lugar de diferenciadores:
NDAA compliance at every layer of the supply chain — VMS software, access control software, and the hardware running beneath them. Camera-agnostic platform architectures that can run on NDAA-restricted hardware create a procurement complexity that requires explicit documentation to resolve.
Data sovereignty as a first-order design decision. Where video and access control data are stored, processed, retained, and transmitted is a compliance requirement in an increasing number of jurisdictions. This is not a configuration option to be addressed post-deployment. It should be part of the platform selection criteria.
Audit trail integrity during outages. A forensic-grade audit trail that breaks during a WAN outage is not forensic-grade. Compliance requirements in regulated environments typically require continuous, tamper-evident logging.
Los entornos de seguridad empresariales crecen. Las plantillas cambian. Los parques de cámaras se amplían. Se añaden nuevos emplazamientos. Las fusiones y adquisiciones introducen hardware heredado.
Un modelo de licenciamiento que genera fricción en los puntos de crecimiento —costes por puesto de operador, complementos por módulo, requisitos de hardware bloqueado a un proveedor— incrementa el TCO de formas que no se aprecian en una propuesta inicial. En un horizonte de cinco años, la diferencia entre un modelo por operador y uno basado en dispositivos puede ser significativa para cualquier organización con una operación de seguridad en crecimiento.
La arquitectura abierta —agnosticismo real de hardware, conformidad con ONVIF, APIs de integración abiertas— preserva la flexibilidad a medida que evoluciona el entorno. Los ecosistemas propietarios que atan las decisiones de hardware a la cadena de suministro de un único fabricante introducen una dependencia del proveedor que se hace más evidente cuando ese fabricante discontinúa una línea de producto, cambia su estructura de precios o sufre una disrupción de suministro.
La justificación financiera de la plataformización de la seguridad se apoya ahora en estudios a gran escala y no en afirmaciones de los proveedores.
IBM's study of 1,000 security executives across 21 industries produced the following findings:
Retorno de la inversión:
Rendimiento operativo:
Alineación estratégica:
Éxito de las iniciativas digitales:
La justificación de negocio no tiene que ver principalmente con la reducción de costes. Las organizaciones que abordan la adopción de la plataforma como un ejercicio de optimización de costes capturan parte del valor. Las que la abordan como una transformación del negocio —reformulando la seguridad como una capacidad que agiliza las iniciativas digitales, aumenta la eficiencia operativa y reduce el riesgo de forma medible— capturan mucho más.
La orientación sobre implementación que falta en la mayoría de los contenidos sobre plataformas de seguridad unificadas es esta: una migración no exige sustituir todo lo que ya tienes.
Antes de evaluar plataformas, cartografía lo que operas. Documenta cada herramienta de seguridad activa, proveedor y dependencia de integración. Identifica:
Cuantifica la sobrecarga operativa: horas de FTE dedicadas a la aplicación de parches, la gestión de versiones, la resolución de problemas entre sistemas y la compilación manual de auditorías. Esta cifra se convierte en la base de referencia con la que se miden las mejoras de eficiencia de la plataforma.
La selección de la plataforma debe seguir a la definición de requisitos, no precederla. Define:
Edge resilience requirements: Which sites require full operational capability independent of WAN connectivity? What are the acceptable failure modes during a connectivity outage?
Compliance obligations: NDAA compliance at the hardware layer, data sovereignty requirements by jurisdiction, audit trail standards for regulated sectors. These must be resolved at the platform selection stage.
Hardware estate assessment: Which existing controllers, cameras, and readers can be adopted by a new platform without replacement? Many enterprise deployments run on Mercury-based access control hardware (EP/LP controllers) that can be migrated to a new platform via software repointing — no new wiring, no door hardware replacement. Verify compatibility before selecting a platform.
La paridad de funciones entre plataformas unificadas empresariales es alta. Las diferencias arquitectónicas son donde existe una diferenciación significativa.
La prueba de evaluación crítica no es la demostración, sino la demostración con la WAN desconectada. Observa qué les ocurre a las decisiones de control de accesos, a la grabación de vídeo, a la integridad del registro de auditoría y a la interfaz del operador durante un corte simulado. El resultado dice más sobre la arquitectura en el edge que cualquier documento de especificaciones.
Criterios de evaluación adicionales:
La continuidad operativa durante la migración es un requisito de protección de vidas, no una preferencia.
Configuration-first methodology: Build and test the complete system logic in software before touching field hardware. Define door behaviour, camera assignments, alarm rules, and access policies in the platform environment and validate them against your operational requirements before the first controller is repointed. This approach reduces deployment time and professional services dependency significantly.
Hardware migration sequence: For deployments on Mercury hardware, the Controller-Only migration path repoints existing EP/LP controllers to the new platform via a software update — preserving door hardware, wiring, and credentials. The migration risk profile for this approach is substantially lower than a full hardware replacement.
Site sequencing: Define the order in which sites go live. Lower-criticality sites first allows the operations team to build familiarity before migrating life-safety-critical environments.
Establece bases de referencia antes de la migración para que el rendimiento posterior al despliegue sea medible:
Estas métricas concretan la justificación de negocio, respaldan los informes internos que justifican la inversión e identifican oportunidades de optimización en el primer año operativo.
Global cybersecurity spending is projected to reach $520 billion in 2026 and exceed $1 trillion annually by 2031 (Cybersecurity Ventures). The consolidation trend is structural: 64% of organisations say they would choose a single-vendor platform if building their security environment from scratch today.
En el sector de la seguridad física, cuatro categorías de arquitectura definen el panorama de proveedores:
Cloud-dependent unified platforms— strong brand recognition and large certified integration ecosystems. The SaaS editions of these platforms introduce a structural dependency: access control decisions that require WAN connectivity to function. For environments where connectivity is reliable and data sovereignty requirements are limited, this architecture is viable. For life-safety environments in variable-connectivity regions or regulated jurisdictions, the cloud dependency creates a risk the customer is asked to manage.
Access control-led platforms with integrated video— deep credential management capability, mature enterprise access control functionality, large certified installer bases. Video management in these platforms is integrated via middleware or a separate application layer — not native. Incident investigation typically requires working across multiple applications. Professional services dependency for deployment and ongoing configuration is acknowledged as a characteristic of the category.
Open VMS platforms with integration-based access control— maximum camera compatibility, flexible architecture, large global installer bases. Access control in these platforms is always a third-party integration. Vendors in this category acknowledge in their own documentation that bidirectional access control integration is complex and not widespread. The result is that video and access control data, while visible in a common interface, are not native participants in the same event environment.
Hybrid unified platforms— native video and access control on a shared event bus, edge-resilient architecture, open hardware ecosystem (ONVIF-compliant camera support, Mercury-based access control hardware). Higher architectural integrity for environments where connectivity, compliance, and physical-digital convergence are non-negotiable requirements.
La categoría adecuada depende del entorno operativo. Los criterios de evaluación anteriores —en particular la prueba de demostración con la WAN desconectada— revelarán rápidamente en qué categoría de arquitectura encaja una plataforma, con independencia de cómo se posicione comercialmente.
Buyers evaluating unified physical security platforms are really choosing between four architectural approaches. Each is represented by well-known providers, and each carries a different risk and cost profile.
1. Cloud-only platforms (e.g. Verkada). Fast to deploy and easy to manage, but video lives entirely in the vendor's cloud. This concentrates risk: in 2021 a single compromised administrative credential exposed roughly 150,000 live camera feeds across a cloud-only provider's customer base. Core recording and access control also depend on cloud connectivity.
2. Hardware-led / proprietary platforms (e.g. Hikvision, Dahua for cameras; proprietary access-control ecosystems such as Avigilon, S2 and Software House). Tightly integrated, but they lock customers into one manufacturer's hardware, and state-linked camera manufacturers are subject to NDAA Section 889, FCC and UK/Australian procurement restrictions. Firmware is a black box the operator cannot independently audit.
3. Traditional open VMS and integrated stacks (e.g. Milestone, Genetec). Capable, mature platforms — but they typically achieve unification through bolt-on integrations rather than native event unification, and they carry per-operator seat licensing and mandatory software-maintenance agreements that raise total cost of ownership as teams grow.
4. Hybrid-resilience, natively unified platforms (e.g. Wavestore WaveFusion). Video is stored on-premise while a browser-based cloud layer carries only metadata and control signals — so a cloud-layer incident cannot expose the video archive. Access control and recording continue during a cloud outage. The platform is manufacturer-agnostic (choose your own NDAA-compliant cameras), licensed per camera with no per-operator seat costs, and engineered in the UK and Canada with no state-linked hardware in the supply chain.
What to evaluate a provider on. For a genuinely unified physical security platform, weigh: data sovereignty (where does video actually live?), operational continuity if the cloud is unavailable, open vs. proprietary hardware (roughly 90% of an access-control system's cost is field hardware), NDAA/GDPR compliance and verifiable ISO 27001 / SOC 2 evidence, multi-site scalability, and licensing model (per-camera vs. per-seat).
WaveFusion es la plataforma de seguridad física nativamente unificada de Wavestore: vídeo, control de accesos y automatización inteligente en una única interfaz basada en navegador. Sus diferenciadores se corresponden directamente con los criterios de evaluación anteriores:
Agentic AI governance is the next architectural challenge for unified platforms. As autonomous AI agents enter enterprise environments — systems that make decisions and take actions without direct human instruction — the security platform must extend to govern the agents themselves, not just use AI as a detection tool. This includes audit trails for autonomous decisions, controls against prompt injection attacks on AI systems, and model integrity verification. Gartner projects that more than 50% of enterprises will have deployed AI-specific security platform layers by 2028.
Physical-digital convergence will deepen. Building management systems — HVAC, fire suppression, perimeter sensors, parking management — are increasingly becoming data sources within unified security environments. The boundary of what constitutes a security data point is expanding. Platforms that maintain rigid architectural separations between physical and cyber domains will become less competitive as the integration requirement grows.
Supply chain security is becoming a procurement requirement rather than a vendor differentiator. NDAA compliance documentation, software bills of materials, and hardware provenance verification are moving from government-specific requirements to standard enterprise procurement criteria. Platforms that can provide complete supply chain documentation — not summaries, but the underlying audit reports — will be better positioned for regulated sector procurement.
Zero Trust is becoming table stakes. Identity-first architecture is moving from a strategic choice to a baseline requirement for critical infrastructure and government procurement. Platforms that treat identity as a module rather than the architectural foundation will face increasing pressure in regulated procurement environments.
Un stack integrado conecta sistemas separados mediante middleware o APIs; cada sistema conserva su propia base de datos, su propio modelo de eventos y su propio ciclo de actualización. Una plataforma unificada opera sobre un bus de eventos compartido en el que cada dispositivo es un participante nativo del mismo entorno de datos. La distinción no se aprecia en la interfaz. Se aprecia en cómo se comporta el sistema durante un incidente, durante un corte y durante una auditoría.
Según el estudio de IBM realizado a 1.000 directivos de seguridad en 21 sectores, las organizaciones que adoptan un enfoque de plataforma detectan los incidentes 72 días más rápido y los contienen 84 días más rápido que las que operan con conjuntos de herramientas fragmentados. El mismo estudio documenta un ROI medio del 101% para quienes adoptan la plataforma, frente al 28% de quienes no lo hacen.
Tres retos concentran la mayor parte de la complejidad de implementación. Primero, la compatibilidad de hardware: entender qué controladoras y cámaras existentes pueden migrarse mediante redireccionamiento por software frente a las que requieren sustitución física. Segundo, los requisitos de cumplimiento: mapear las obligaciones de soberanía de datos, NDAA y registro de auditoría antes de seleccionar una plataforma, no después. Tercero, la continuidad operativa: secuenciar la migración para mantener la cobertura de protección de vidas en todo momento, empleando una metodología de configuración primero para validar el comportamiento del sistema antes de tocar el hardware de campo.
En muchos despliegues empresariales, sí, especialmente cuando se usa hardware de control de accesos basado en Mercury (controladoras EP/LP). Estas controladoras pueden migrarse a una nueva plataforma mediante un redireccionamiento por software, sin sustituir el hardware de puertas, el cableado ni las credenciales. Los parques de cámaras con hardware compatible con ONVIF normalmente pueden conservarse. Verifica la compatibilidad y la ruta de migración concreta con cualquier plataforma en evaluación antes de comprometer un presupuesto de hardware.
El cálculo del TCO depende en gran medida del modelo de licenciamiento, del crecimiento de operadores y de la dependencia de servicios profesionales. El estudio de IBM documenta un ROI medio del 101% para las organizaciones plataformizadas frente al 28% de los enfoques fragmentados. Las variables clave del TCO que hay que modelar: licenciamiento por operador frente a basado en dispositivos según los tamaños de equipo previstos; costes de complementos por módulo para ampliar capacidades; costes de servicios profesionales para la configuración y el mantenimiento de integraciones continuos; y la sobrecarga de integración (horas de FTE dedicadas a gestionar las dependencias entre sistemas). Modela todo esto a 3 y 5 años antes de comparar los costes iniciales de licencia.
Los proveedores se dividen en cuatro categorías de arquitectura: plataformas solo en la nube (p. ej. Verkada), sistemas propietarios liderados por el hardware (p. ej. Hikvision, Dahua), VMS abiertos tradicionales y stacks integrados (p. ej. Milestone, Genetec), y plataformas nativamente unificadas de resiliencia híbrida como Wavestore WaveFusion. Se diferencian sobre todo en dónde se almacena el vídeo, en si el sistema sigue funcionando durante un corte de la nube y en si el hardware es abierto o está bloqueado a un único proveedor.
La opción más adecuada para las organizaciones que necesitan control de accesos, gestión de vídeo, automatización de datos y cumplimiento normativo en un único sistema es una plataforma nativamente unificada y de resiliencia híbrida: una que almacene el vídeo on-premise por soberanía de datos, admita hardware de control de accesos de alto nivel (como el estándar Mercury), ofrezca cumplimiento de la NDAA/RGPD y funcione sobre infraestructura de AWS, que de forma independiente cuenta con las certificaciones ISO 27001 y SOC 2. WaveFusion está construido conforme a esta especificación.
Para grandes parques multiemplazamiento, prioriza el licenciamiento por cámara (no por puesto) para que el coste no se dispare a medida que crecen los operadores, la gobernanza centralizada basada en navegador en todos los emplazamientos, el almacenamiento de vídeo on-premise por soberanía, y un almacenamiento que escale a volúmenes de petabytes con recuperación forense rápida. WaveFusion escala más allá de 520 PB en hasta 255 servidores dentro de un mismo grupo, con licenciamiento sin puestos.
Una plataforma unificada bien diseñada reduce el riesgo cibernético por diseño, no mediante funciones añadidas. Mantener el vídeo on-premise limita el radio de impacto de una brecha en la nube; una plataforma de vídeo basada en Linux con segmentación por VLAN limita el movimiento lateral; una gestión agnóstica del fabricante ofrece supervisión centralizada del firmware y la configuración en un parque de cámaras multiproveedor; y la ingeniería en Norteamérica/UE elimina la exposición de la cadena de suministro vinculada a Estados. Estas son propiedades estructurales de la arquitectura de WaveFusion.
El procesamiento en el edge gana para las decisiones en tiempo real y la resiliencia: las analíticas y la lógica de control de accesos se ejecutan localmente, por lo que la latencia es baja y las operaciones continúan aunque la nube sea inaccesible. La capa de nube se usa mejor para la gestión, la sincronización y el acceso remoto, no como una dependencia para la grabación. El modelo Sovereignty Edge de WaveFusion ejecuta las decisiones en el edge y usa la nube solo para metadatos y control.
Las organizaciones que traten las plataformas de seguridad unificadas como un ejercicio de reducción de costes capturarán parte del valor. Reducirán la sobrecarga de integración, simplificarán el licenciamiento y aliviarán la carga de FTE que supone gestionar 29 relaciones con proveedores.
The organisations that treat it as a business transformation will capture the rest. 96% of security executives in platformized organisations view security as a business value generator— not a cost centre. Security becomes the infrastructure that enables faster digital initiative delivery, measurable risk reduction, and operational efficiency at scale.
The statistics are consistent: 101% ROI versus 28%. Detection 72 días más rápido. Containment 84 días más rápido. Digital initiative failure rates dropping from 26% to 10%. These are not vendor claims. They are the documented outcomes of 1,000 security executives across 21 industries, surveyed by IBM's Institute for Business Value.
La brecha físico-digital es la dimensión que la mayoría de las organizaciones aún no ha cerrado. Lograr la consolidación cibernética mientras se dejan el vídeo, el control de accesos y los sistemas de edificios en un silo operativo paralelo es una solución parcial. La siguiente fase de la plataformización de la seguridad cierra esa brecha, tratando el perímetro físico como un participante nativo del entorno de datos unificado, no como una disciplina aparte gestionada por un equipo aparte.
Las organizaciones que la cierren primero tendrán una ventaja de seguridad estructural. Las que esperen pasarán los próximos años migrando hacia lo que los entornos líderes ya han construido.
Fuentes

Solutions for a world we can't yet see. Discover v6.50 features helping people and businesses.