Unlock the full potential of Wavestore v6.50 -view our launch presentation today and explore the latest innovations in video management.
Durante años, los sistemas de seguridad física funcionaron de forma aislada. Un equipo de seguridad específico gestionaba las cámaras y las puertas, y la red estaba en gran medida aislada del resto de la empresa. Esa era ha terminado definitivamente. Hoy, los departamentos de TI empresariales están incorporando cada vez más la seguridad física a su ámbito y auditan estos sistemas con los mismos estándares rigurosos de ciberseguridad que aplican a la infraestructura en la nube y los centros de datos. Quienes autorizan el gasto y aprueban las implantaciones ya no son solo los responsables de instalaciones; también son directores de TI y directores de seguridad de la información (CISO).
Este cambio en el poder de compra transforma por completo el ciclo de ventas de los integradores de seguridad (SI). Si la arquitectura de control de acceso que propones se basa en protocolos de comunicación obsoletos y sin cifrar, corres el riesgo de perder licitaciones empresariales frente a competidores más orientados a TI o de no superar auditorías de seguridad obligatorias. Dominar los estándares modernos ya no consiste simplemente en cumplir un requisito normativo: es una ventaja competitiva fundamental para ganar y conservar proyectos a gran escala y de alto margen.
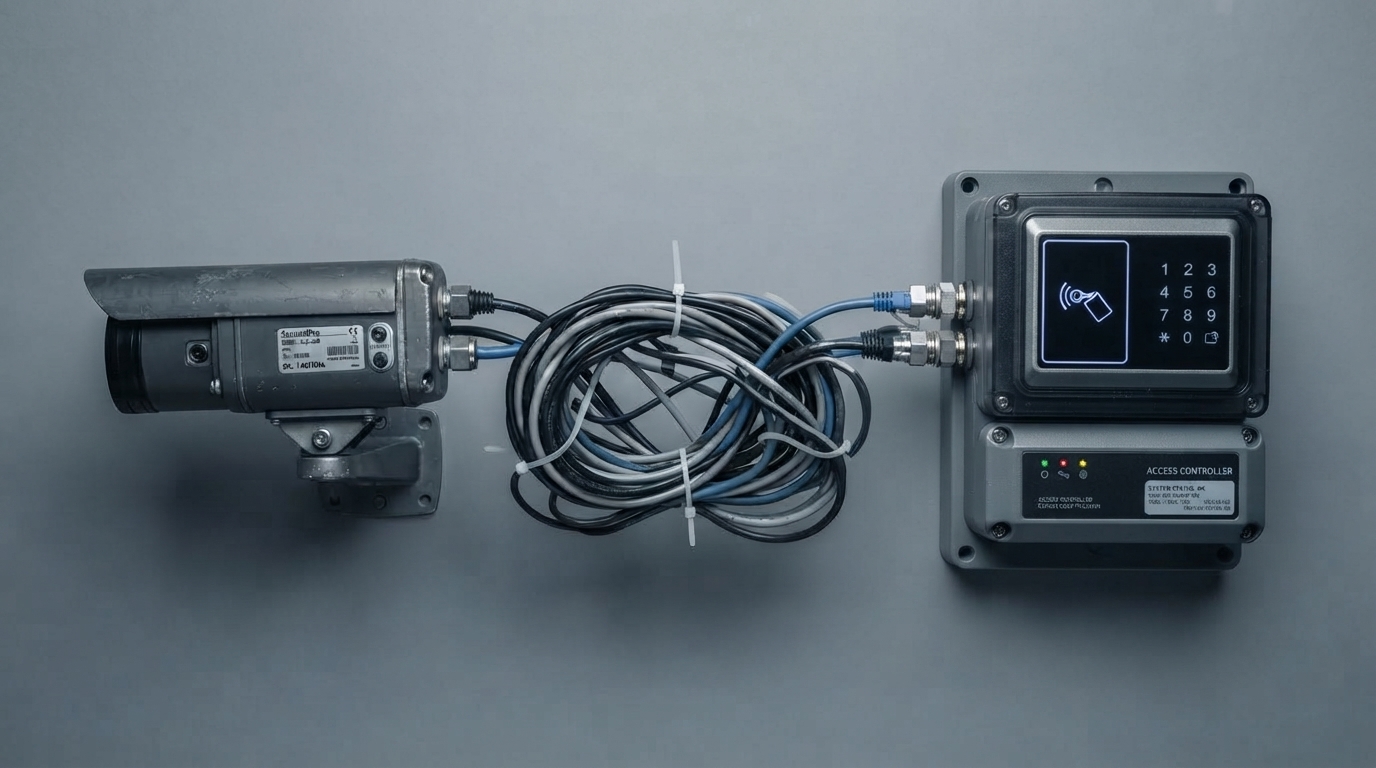
A pesar de tener décadas de antigüedad, el protocolo Wiegand sigue siendo sorprendentemente habitual en instalaciones de control de acceso heredadas. El problema es que Wiegand es intrínsecamente inseguro por diseño. Transmite los datos de las credenciales en texto plano, sin cifrado ni autenticación. Cualquiera que disponga de un dispositivo básico de clonación o un multímetro puede interceptar fácilmente los datos de la credencial mientras viajan del lector al controlador, lo que crea una enorme vulnerabilidad justo en el extremo de la red. Para un departamento de TI que evalúa un sistema nuevo, detectar Wiegand en la especificación es una señal de alarma inmediata que detendrá el proceso de implantación.
El protocolo abierto de dispositivos supervisados (OSDP), específicamente con el protocolo Secure Channel (SCP) activado, es el estándar necesario para una comunicación moderna y segura entre dispositivos. Desarrollado por la Security Industry Association (SIA), OSDP sustituye la vulnerable comunicación unidireccional de Wiegand por un canal cifrado bidireccional y robusto que satisface los estrictos requisitos de las auditorías de cumplimiento de TI.
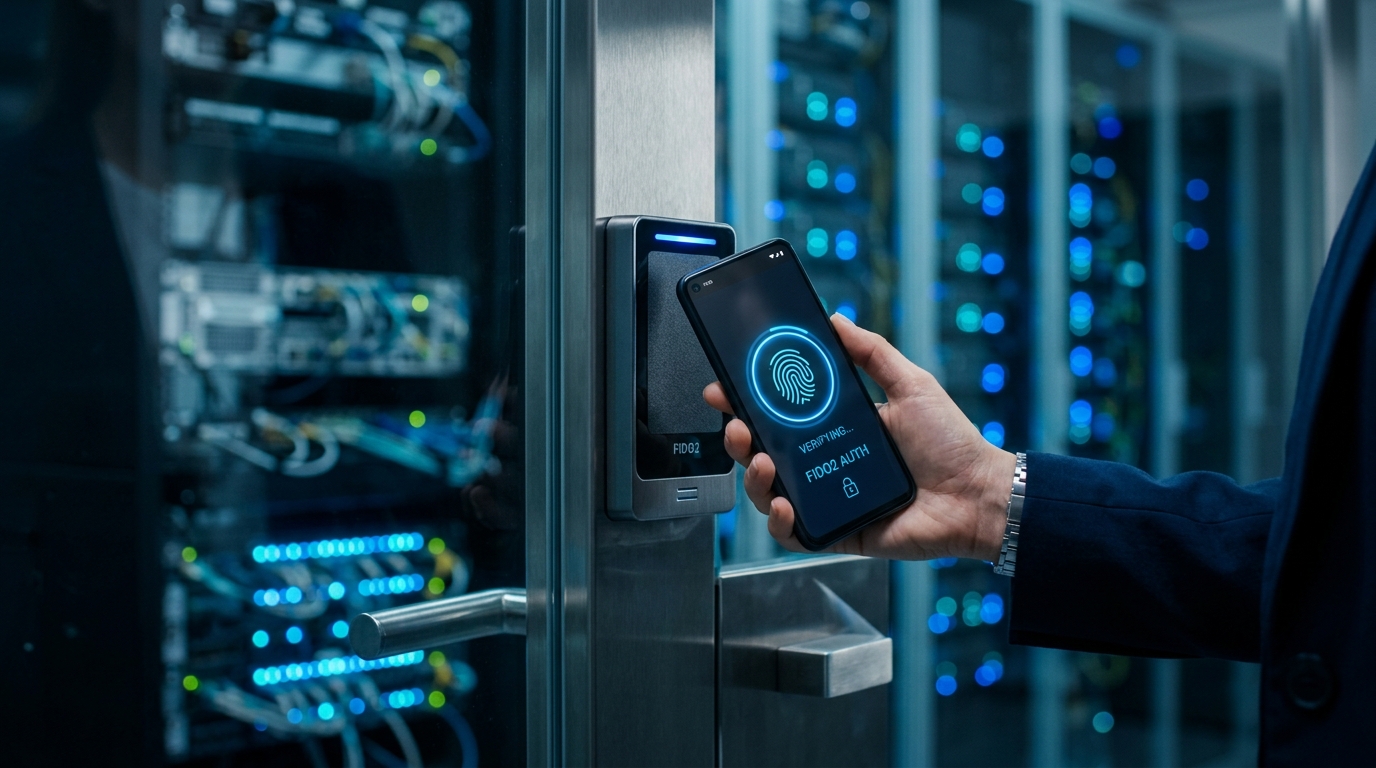
A medida que los departamentos de TI impulsan decididamente arquitecturas de confianza cero, las tarjetas de proximidad heredadas (como las de 125 kHz) y las contraseñas básicas ya no son suficientes para los entornos empresariales. Estas credenciales pueden clonarse, compartirse o robarse con facilidad. Aquí entra FIDO2. Desarrollado originalmente por la FIDO Alliance para eliminar las contraseñas en aplicaciones web y accesos lógicos, FIDO2 es un estándar abierto que utiliza criptografía de clave pública para ofrecer una autenticación multifactor altamente segura y resistente al phishing.
En el contexto del control de acceso físico, FIDO2 salva la brecha histórica entre la seguridad lógica y la física. Permite a las empresas utilizar una única credencial altamente segura —como el enclave biométrico de un smartphone, una YubiKey o una tarjeta inteligente— tanto para iniciar sesión en la red corporativa como para abrir las puertas físicas de las instalaciones.
SIs who understand how to natively deploy FIDO2-compliant physical access control systems are positioned to solve a major operational headache for enterprise IT: unified identity management. When you can speak confidently about public-key cryptography and passwordless authentication, you immediately transition from a traditional hardware installer to a trusted technology consultant.
"Dominar estándares como FIDO2 y OSDP no consiste solo en marcar casillas de cumplimiento: es tu ventaja competitiva para ganar contratos empresariales de mayor envergadura."
Adoptar estos estándares exigentes requiere una arquitectura de sistema verdaderamente flexible. Los ecosistemas propietarios y cerrados restringen deliberadamente tu capacidad para integrar los mejores componentes disponibles. Si un proveedor de VMS o de control de acceso heredado te obliga a utilizar sus lectores específicos o sus controladores propietarios, tu capacidad para cumplir con flexibilidad los estrictos requisitos OSDP o FIDO2 del departamento de TI queda seriamente comprometida.
La independencia del hardware es fundamental para los integradores modernos. Necesitas libertad para seleccionar los lectores, controladores y plataformas de gestión de identidades concretos que respondan a las necesidades operativas y de cumplimiento del usuario final. Un sistema cerrado te obliga a decir «no» al departamento de TI del cliente; una plataforma abierta te permite diseñar una solución a medida que dice «sí».
En Wavestore, nuestra filosofía de ingeniería se basa en la resiliencia híbrida. Ofrecemos una plataforma de inteligencia unificada para organizaciones que exigen hoy un rendimiento en directo sin concesiones y mañana una convergencia fluida del extremo a la nube.
Con WaveFusion, ofrecemos una moderna interfaz unificada que conecta la infraestructura perimetral y la nube de AWS en un único plano operativo. Y lo que es más importante: nuestra arquitectura de plataforma abierta garantiza que nunca quedes atado a hardware propietario. Tanto si instalas lectores OSDP de alta seguridad en el extremo como si integras un proveedor de identidad compatible con FIDO2, Wavestore te da el control para diseñar un sistema que supera la auditoría de TI sin sacrificar la continuidad operativa. Mantenemos el vídeo de gran ancho de banda en local para garantizar la soberanía de los datos, mientras unificamos los metadatos de control de acceso en la nube para ofrecer visibilidad global.
La convergencia de la TI y la seguridad física se está acelerando. Los integradores que dominen estándares como OSDP y FIDO2 liderarán el mercado empresarial, mientras que quienes se aferren a protocolos heredados quedarán relegados de forma sistemática. Colabora con un proveedor que apoye activamente tu independencia arquitectónica y ofrezca la resiliencia híbrida que exigen tus clientes.
Reserva una consulta de migración con nuestro equipo técnico para descubrir cómo WaveFusion simplifica las implantaciones empresariales seguras y basadas en estándares.

Solutions for a world we can't yet see. Discover v6.50 features helping people and businesses.